Cyber Resilience Act praktisch umsetzen
Rollen, Pflichten, Sicherheitsprozesse und Nachweise für Open-Source-Projekte und Unternehmen
Open-Source-Software entsteht über Projekt- und Unternehmensgrenzen hinweg – dadurch bleiben CRA-Rollen, Zuständigkeiten und Nachweispflichten häufig unklar. Pauschale Einordnungen nach Lizenz, Rollentitel oder der Bezeichnung „Open Source“ greifen zu kurz. Dieser Leitfaden führt vom konkret abgegrenzten Produkt über Rollen- und Risikoprüfung zu einem umsetzbaren System aus Pflichten, Verantwortlichkeiten, Sicherheitsprozessen, technischer Evidenz und Konformitätsarbeit.
Kauf und Download im Kundenbereich my.agentbooks.de
inkl. MwSt.
Das Buch in 6 Min.
Basierend auf diesem AgentBook wurde der folgende Podcast direkt mit NotebookLM von Google erstellt — eine gesprochene Übersicht über Aufbau, Kernaussagen und Grenzen des Werks, für unterwegs, vor dem Kauf oder als Wiederholung.
10 Kapitel, an der Umsetzung entlang
Was du mit diesem AgentBook machen kannst
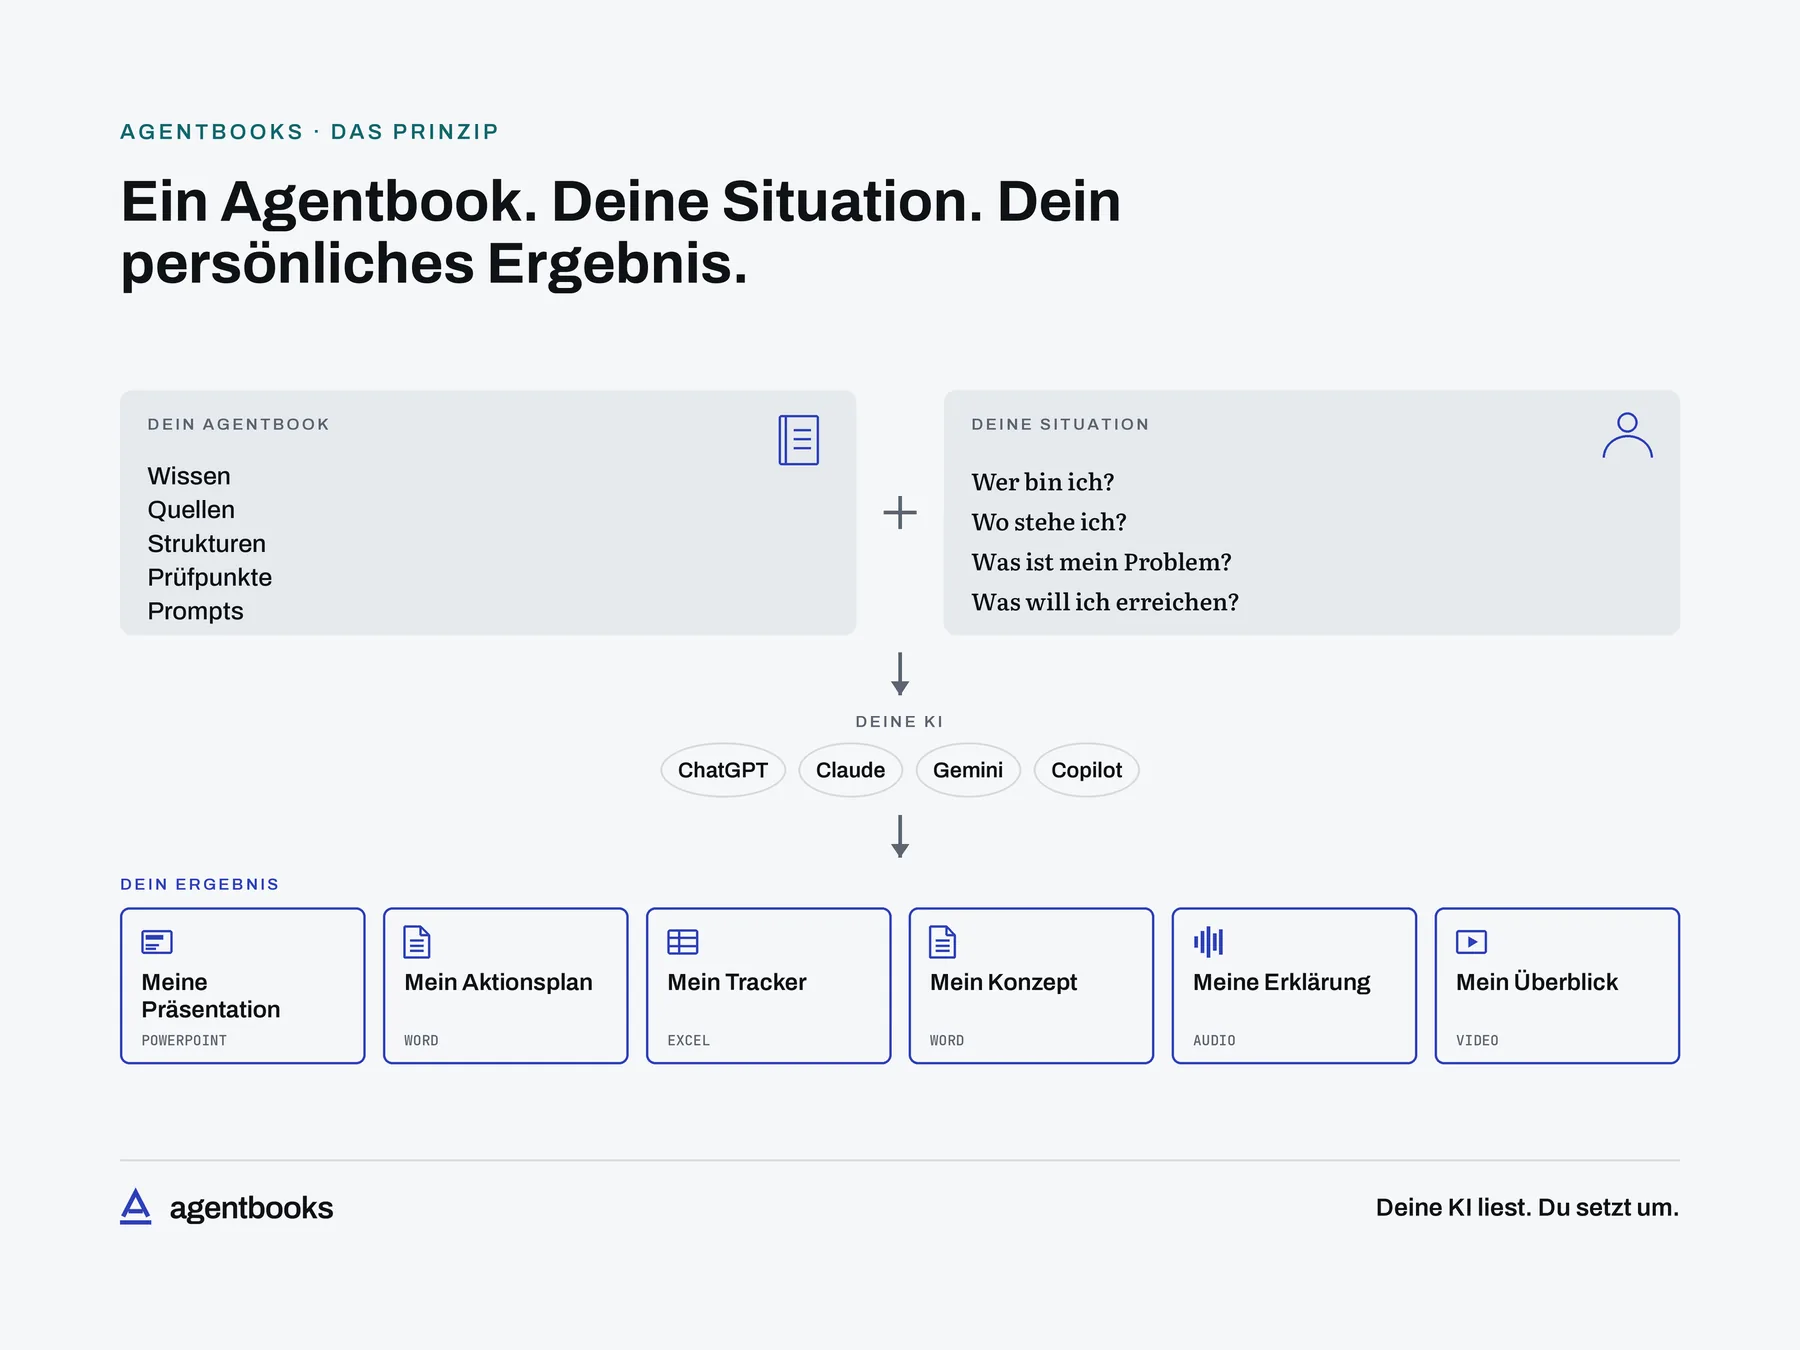
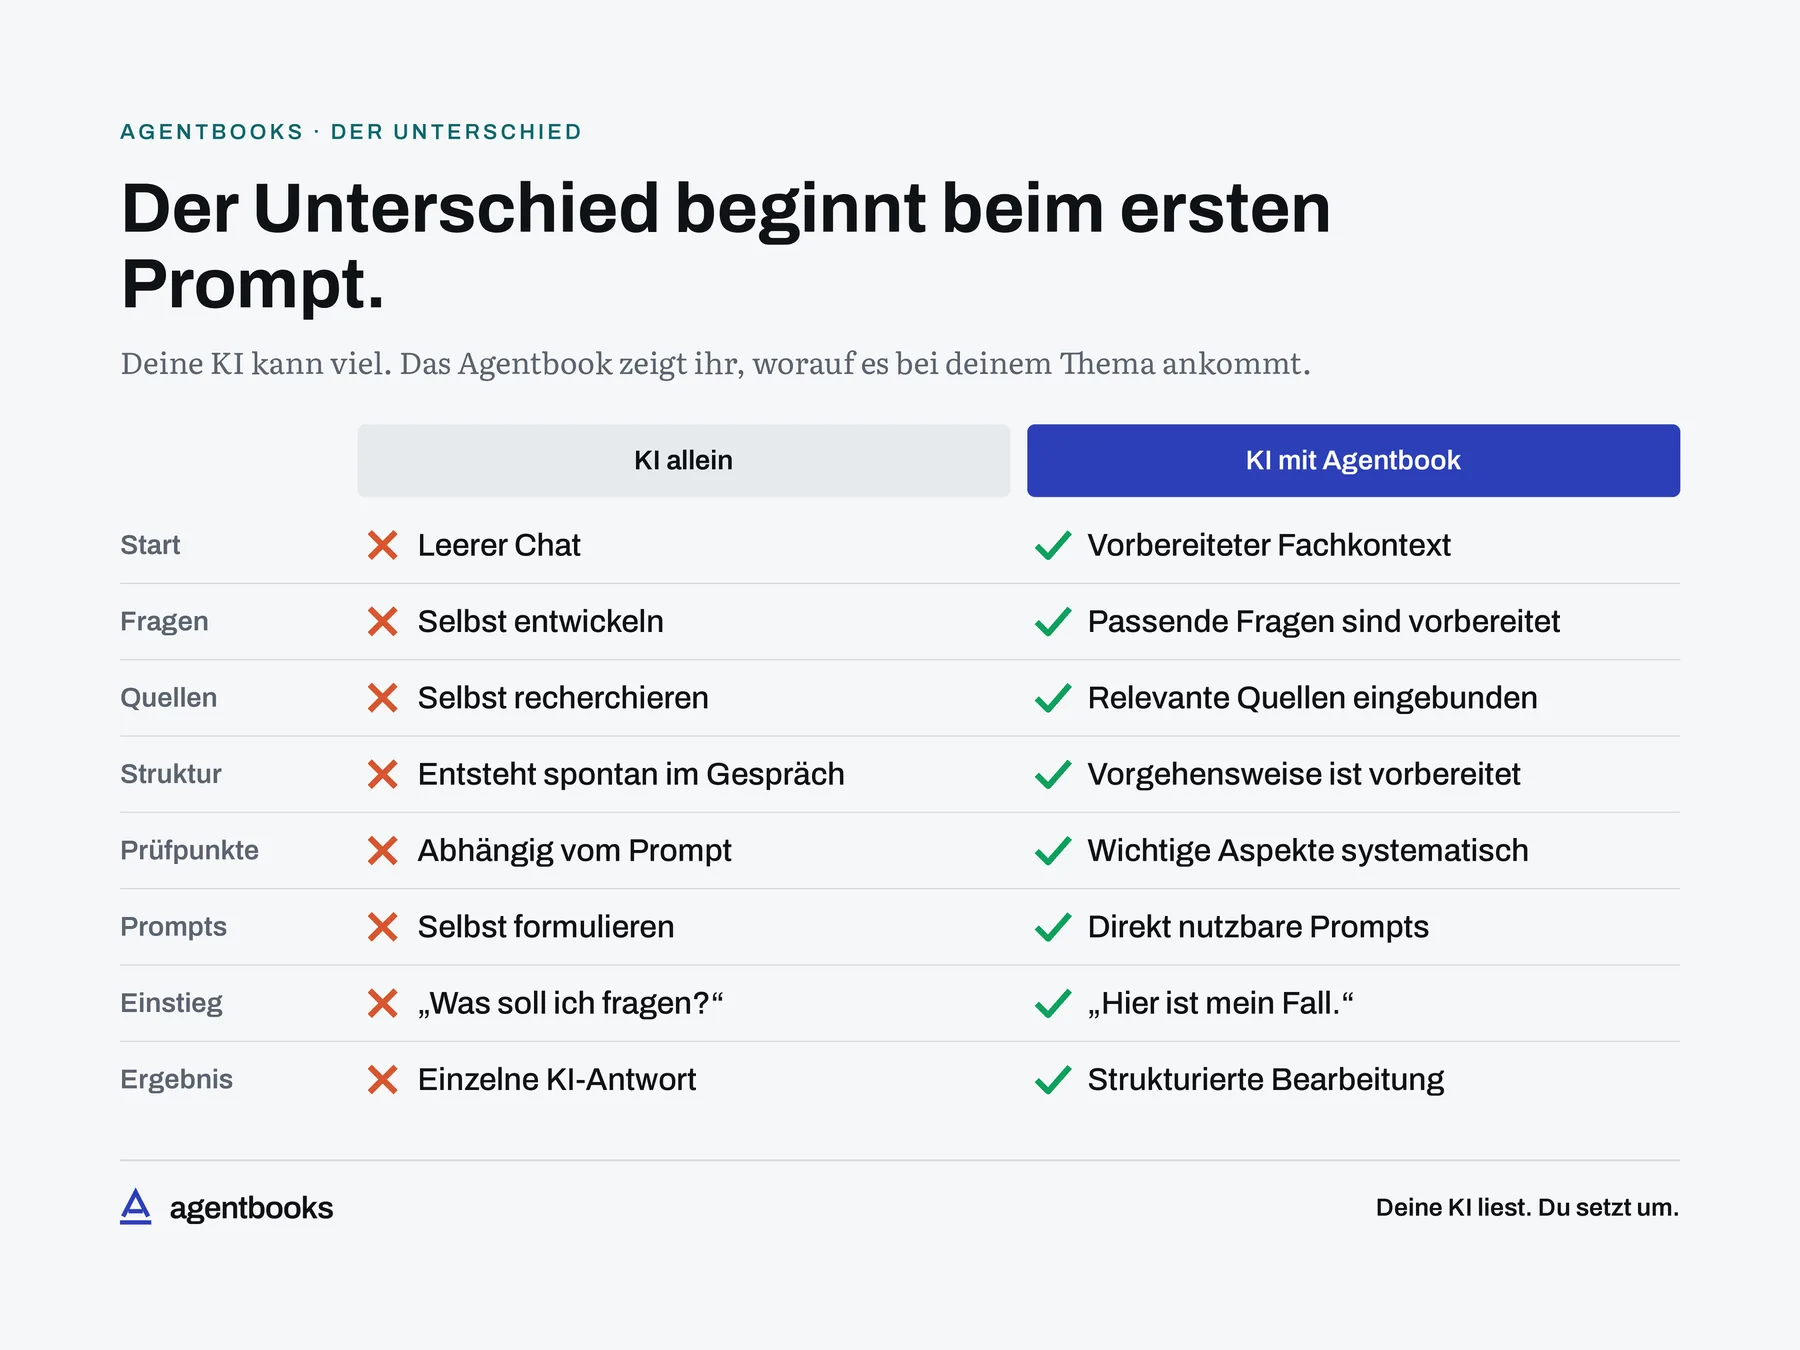
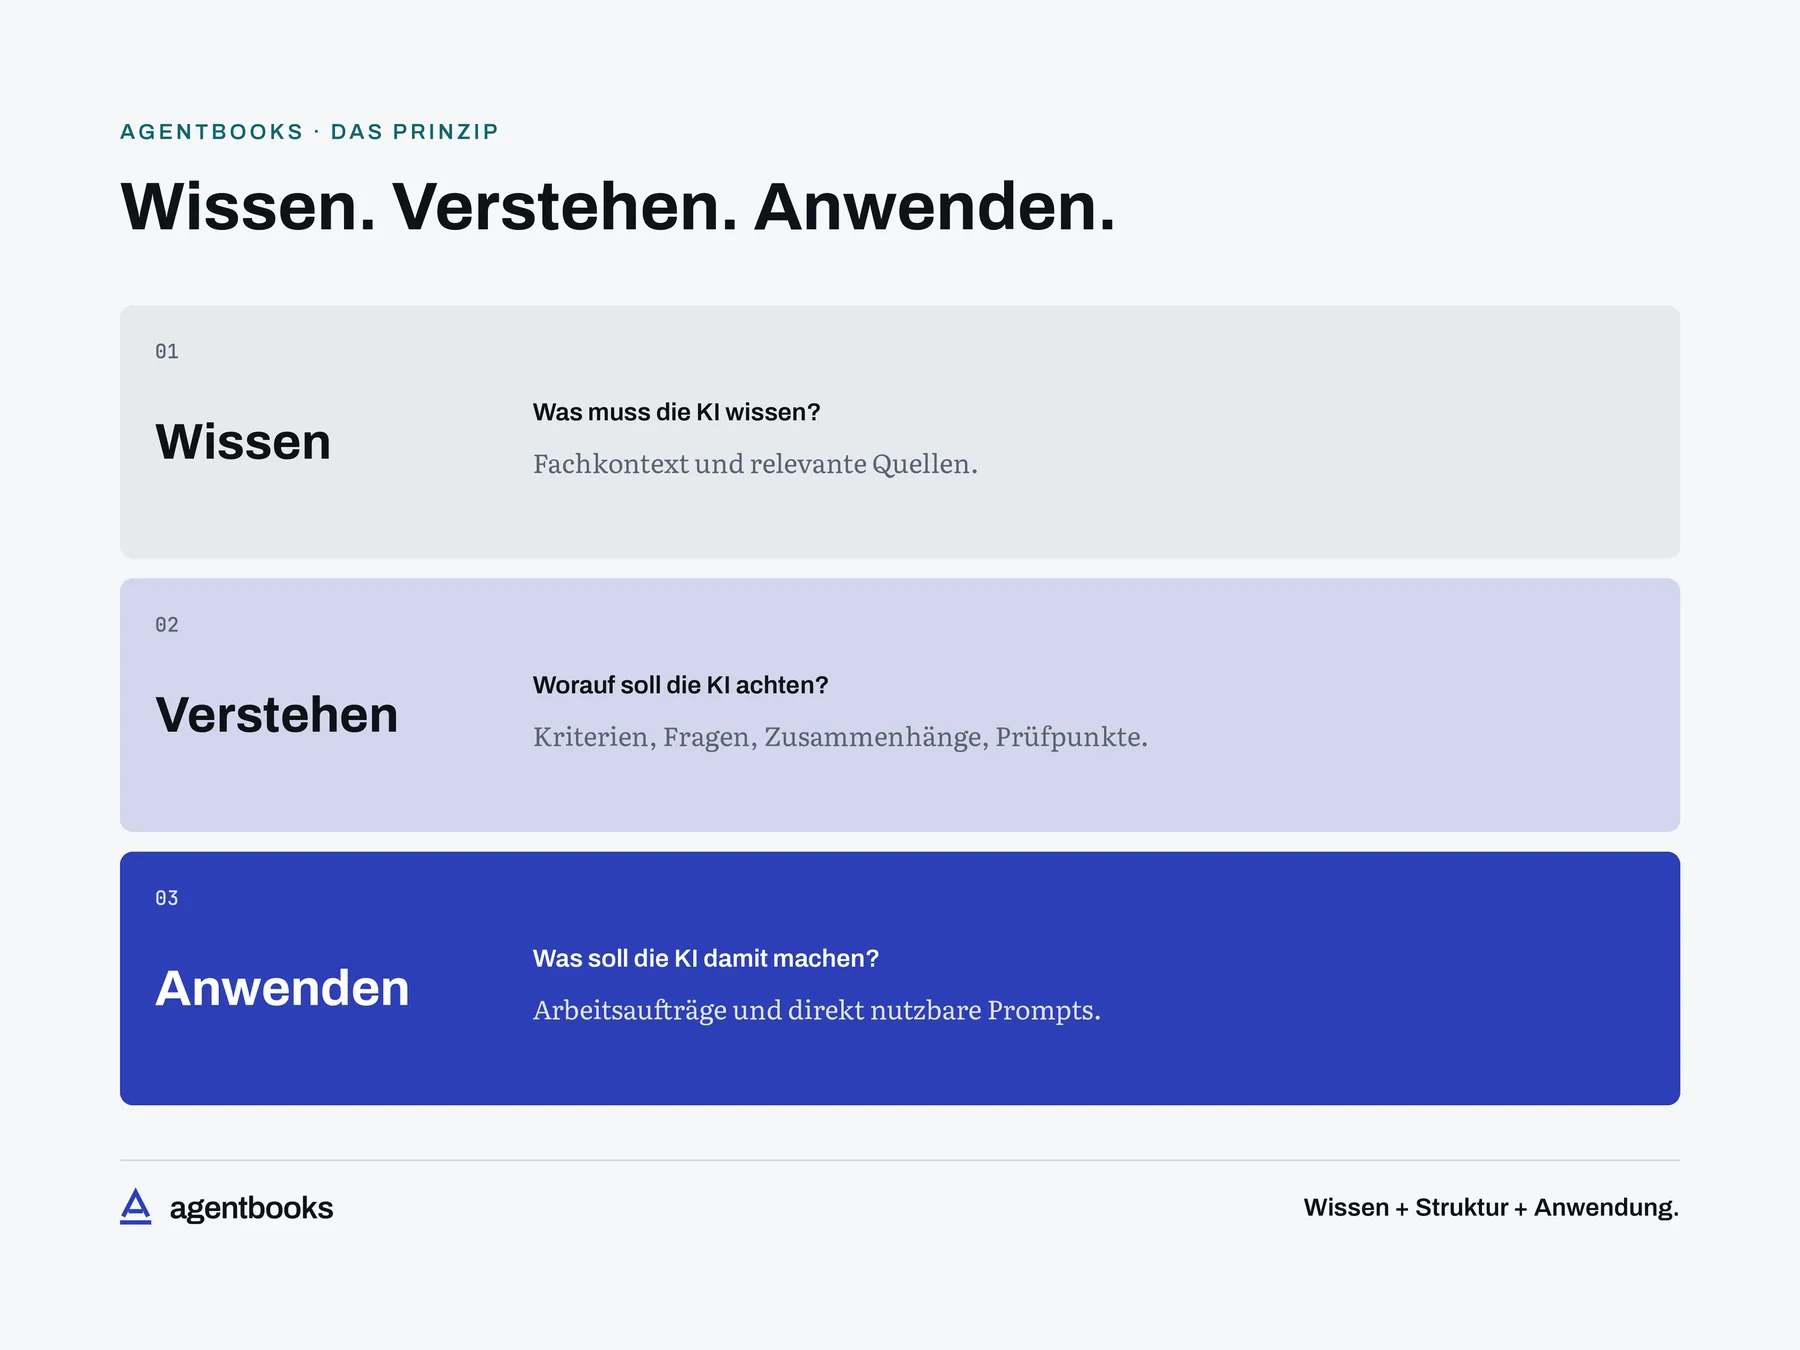
Ein AgentBook ist kein E-Book. Du gibst deiner KI das geprüfte Wissen, die Prüfpunkte und die Arbeitsanweisungen dieses Buchs — und arbeitest damit an deiner eigenen Aufgabe.
CRA-Praxislotse lernt gerade dieses Buch.
Der CRA-Praxislotse beantwortet Fragen zur produktbezogenen Einordnung, Pflichtenverteilung, Sicherheitsarbeit und Nachweisführung ausschließlich auf Grundlage dieses Buches.
- 01Trainiert auf dem BuchinhaltEr antwortet aus diesem Werk, nennt den Abschnitt und benennt die Grenze.
- 02Skills für konkrete AufgabenAus dem Inhalt werden derzeit Fähigkeiten für typische Anwendungen abgeleitet.
- 03Deine KI bleibt deine KIDer Agent kommt als Paket in das Konto, das du ohnehin nutzt.
Kein Rechtsrat, keine Zusage zum Termin · Datenschutz
Was im Werk enthalten ist
Das Buch (PDF)
206 Seiten · 14,1 MB
Manuskript (Markdown)
543 KB
KI-Ausgabe
11,7 MB
Prüfstand dieses Werks
Fassungsgeschichte
Ein Arbeitsmittel auf Basis eines geprüften Werks — kein Rechtsrat und keine Prüfung deines Einzelfalls.
Für wen dieses AgentBook gemacht ist
Dieselbe Wissensbasis, mehrere Einsatzlogiken. Das Werk unterscheidet sich nicht.
Open-Source-Maintainer
Ordnen Sie Produkt, Bereitstellung und Zusammenarbeit ein und gestalten Sie handhabbare Entwicklungs-, Schwachstellen- und Nachweisprozesse.
Softwarehersteller und Unternehmen mit Open-Source-Produkten
Verbinden Sie Produkt-, Rollen- und Risikoeinordnung mit Pflichten, Entwicklungsprozessen, SBOMs, Nachweisen und Konformitätsarbeit.
Stiftungen und Plattformbetreiber
Klären Sie Entscheidungsrechte, Schnittstellen, Unterstützungsleistungen, Informationswege und Kooperationsmodelle über Organisationsgrenzen hinweg.
Compliance-Teams
Strukturieren Sie Anforderungen, Zuständigkeiten, Fristen und Evidenz in einer gemeinsamen Pflichtenmatrix und einem kontrollierten CRA-Betriebsmodell.
Was Menschen mit diesem Buch tun
Beispiele aus dem Alltag der Leserinnen und Leser — mit der KI, die sie ohnehin nutzen.
Was am Ende auf dem Tisch liegt
Konkrete Arbeitsergebnisse, die mit diesem AgentBook entstehen — mit Aufbau und Umfang, wie sie im Alltag gebraucht werden.
Was du danach kannst
Bevor du dich entscheidest
Brauche ich juristisches oder technisches Spezialwissen?
Nein. Zentrale Begriffe und Zusammenhänge werden ausgehend vom konkreten Produkt und den tatsächlichen Arbeitsabläufen erschlossen.
Welche praktischen Arbeitsmittel enthält das Buch?
Das Buch arbeitet unter anderem mit CRA-Produktsteckbrief, Rollenprüfung, Pflichtenmatrix, Verantwortungsordnung, Freigabechecklisten, Security-Policy-Vorlage, Evidenzregister, Kooperationsmatrix und Umsetzungsplan.
Behandelt das Buch auch Schwachstellenmeldungen und SBOMs?
Ja. Es beschreibt den vollständigen Ablauf für Schwachstellen und Sicherheitsvorfälle, stellt eine Security-Policy-Vorlage bereit und zeigt, wie SBOMs sowie weitere technische Nachweise erzeugt, versioniert, geprüft und mit Produktständen verknüpft werden.
Ist das Buch nur für freiwillige Maintainer gedacht?
Nein. Es richtet sich auch an Softwarehersteller, Stiftungen, Plattformbetreiber, Compliance-Funktionen und Unternehmen, die Open-Source-Komponenten intern nutzen, verändern, integrieren oder bereitstellen.
Was behandelt das Buch ausdrücklich nicht?
Es liefert keine pauschale CRA-Einordnung allein anhand einer Lizenz, eines Rollentitels oder der Bezeichnung „Open Source“ und ersetzt nicht die Prüfung des konkreten Produkts, seiner Bereitstellung, Risikoeinordnung und beteiligten Rechtspersonen. Auch das vorgestellte Reifegradprofil ist kein Konformitätsnachweis.
Und das AgentBook kann noch mehr
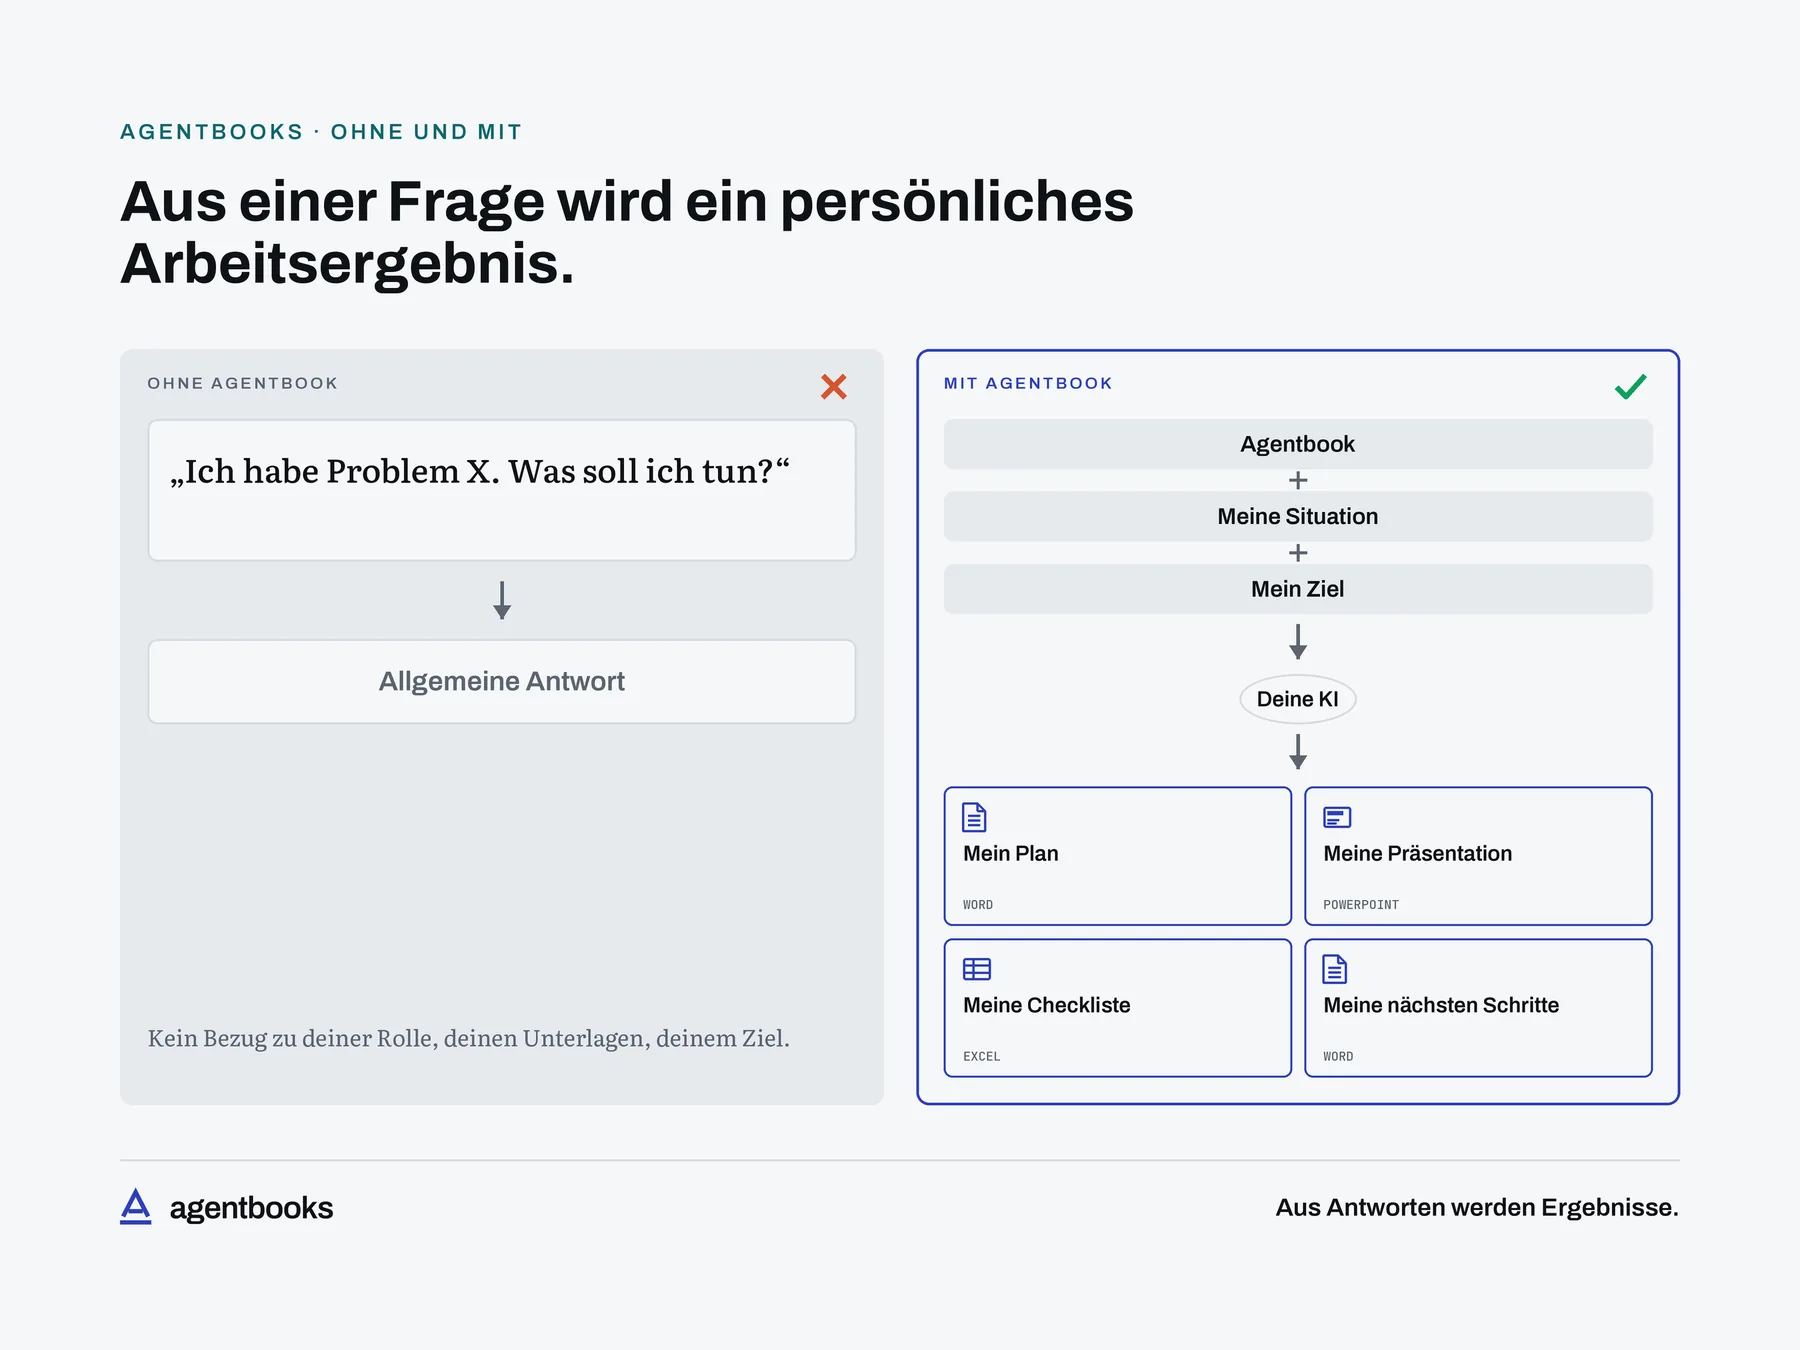
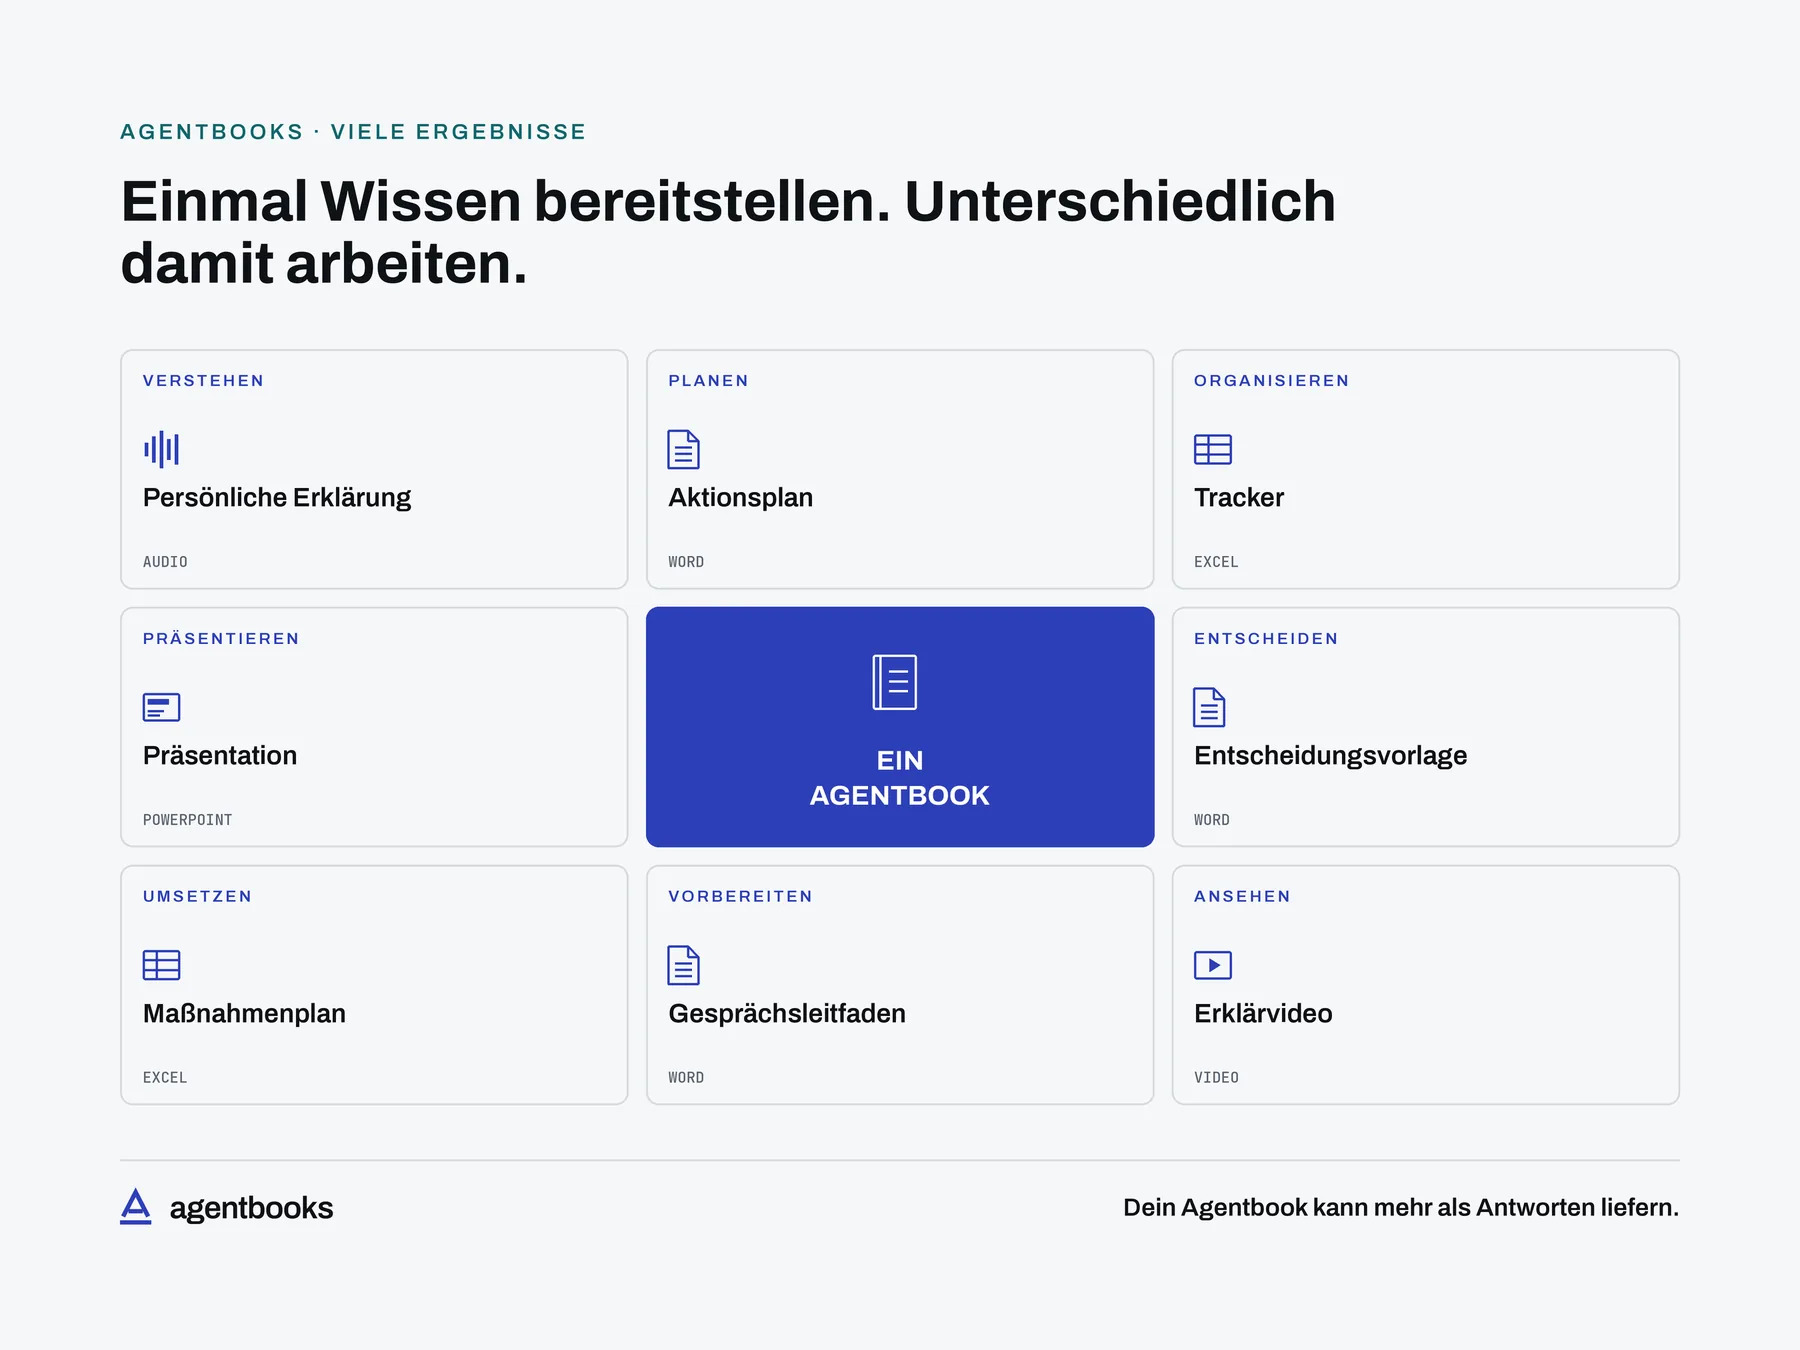
Sechs Bilder, die zeigen, was in einem AgentBook steckt: das Prinzip, der Unterschied zur KI allein, wie aus einer Frage ein Arbeitsergebnis wird — und warum die KI, die du schon nutzt, genau die richtige dafür ist.